一则涉及 Ledger Stax 硬件钱包的安全信息称,安全团队在拆解一台遭改装的设备时,发现主板上被额外焊接了搭载 Nordic nRF9151 蜂窝物联网芯片的子板。该信息将这一改装描述为供应链攻击,并称新增硬件可通过蜂窝网络向外传送助记词。事件涉及的核心风险,是设备被物理篡改后,额外通信模块能够绕开电脑或手机的网络连接。
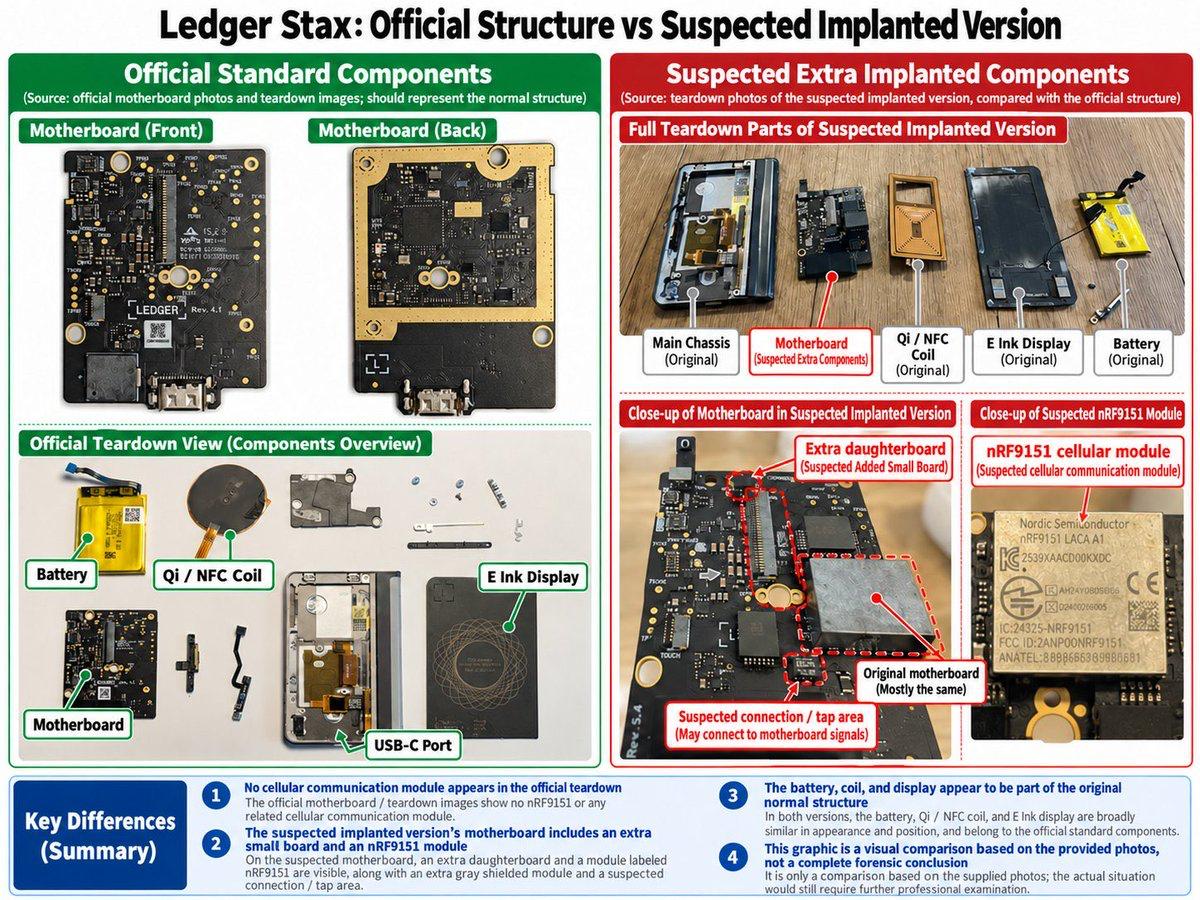
这次披露描述的是对钱包内部硬件的改动。攻击者被指在主板上增加子板,同时配置隐藏天线,使设备内部多出一条蜂窝通信通道。芯片型号、额外焊接的子板和天线,是这项安全信息中最具体的硬件细节。
按照披露中的描述,新增通信方案使用 LTE-M/NB-IoT,并配合 eSIM。这两种蜂窝物联网通信方式,使改装模块在具备供电和可用网络连接的条件下,能够自行向外发送数据。由此带来的风险是,即使用户没有让配套电脑或手机联网,设备内部新增的模块仍可能通过自己的通信通道外联。
这一点直接关系到用户对“冷钱包”的理解。硬件钱包所依赖的隔离条件,也包括设备本身没有被恶意改装。如果内部被加入能够独立联网的硬件,仅检查电脑或手机是否断网,并不能排除这条新增通道。物理结构是否完整,因而成为此次事件的关键。
安全信息还称,改装模块能够将助记词加密后回传。助记词涉及钱包恢复和资产控制,一旦被攻击者获取,风险会超出设备本身。不过,蜂窝模块能够发送数据,与它能够读取助记词,是两个不同的技术环节。助记词外传成立的前提,是恶意硬件确实取得了相关数据;新增芯片和天线本身,不能单独证明这一读取过程已经实现。
因此,此次披露中的硬件发现与外传能力描述,需要分别理解:前者涉及设备内部被加装通信硬件,后者涉及该硬件如何获取敏感信息并发送出去。对用户而言,独立联网能力解释了为什么电脑和手机断网后仍可能存在外传风险,但不能据此认定所有 Ledger Stax 都存在同样的问题。
披露还把逆向分析的难点指向芯片的安全存储,称攻击者服务器的 IP 地址难以追踪。这属于对追踪难度的描述。安全存储和加密传输可能增加分析门槛,但不能直接等同于通信目标绝对无法追查。
这项安全信息将设备改装归入供应链攻击。此类风险成立的重要条件,是攻击者曾有机会接触设备并改变其内部结构。它所描述的攻击路径从实体硬件入手,再利用额外的通信模块建立外联通道。相关外传能力仍受模块供电、蜂窝网络连接以及能否取得助记词等条件限制,不能把它概括为无条件、持续运行的“24小时监控”。